Finance & Trésorerie
Outils anti-fraude : 8 clés pour sécuriser vos paiements et virements bancaires
28 octobre 2026
15 min
L'essentiel
La fraude aux paiements en entreprise, notamment via les faux ordres de virement (FOVI), progresse chaque année et touche des sociétés de toutes tailles. Selon le Baromètre Fraude 2026 d’Allianz Trade*, 52 % des ETI et grandes entreprises constatent une hausse des tentatives de fraude au cours des 12 derniers mois. Pour s’en protéger, il faut combiner rigueur organisationnelle et outils technologiques : séparation des tâches, double validation, contrôle des changements de coordonnées bancaires (RIB), formation des équipes et solutions logicielles sécurisées.
Face à la fraude, les directions financières et trésorerie doivent revoir leurs process de communication bancaire et sécuriser les paiements de bout en bout. Il s'agit de repenser l'organisation des flux d'informations sensibles : qui valide un virement, comment est vérifié un changement de coordonnées bancaires, quels outils tracent ces échanges. Coupler votre TMS avec une solution de vérification automatique des RIB pour bloquer la fraude avant l’exécution des virements assure une couche encore plus forte. Activer la Verification of Payee en est une autre.
Cet article propose 8 conseils et outils concrets pour verrouiller votre communication bancaire, réduire votre exposition aux fraudes et protéger la trésorerie de votre entreprise.
A l’attaque ! Les tentatives de fraude ne cessent d’augmenter
Le chiffre :
Selon l’Observatoire de la sécurité des moyens de paiement (OSMP) de la Banque de France publié en septembre 2026, la fraude a représenté 1,241 Md€ de préjudice en 2025 soit une hausse en valeur de 3,8 % rien que pour la France.
Une demande de virement urgente par téléphone « en toute confidentialité », un changement de RIB fournisseur envoyé par mail … La fraude bancaire s’appuie de plus en plus sur l’ingénierie sociale plutôt que sur le piratage technique pur. Les escrocs ciblent l’humain, exploitent la confiance et la pression du quotidien pour contourner les contrôles internes. En témoigne le rapport de l’OSMP de la Banque de France qui rapporte que la fraude par manipulation a progressé de 34% en 2025.
D’après le rapport annuel de la Banque de France sur la surveillance des moyens de paiement, le virement devient le moyen de paiement le plus exposé à la fraude en valeur, avec des montants détournés qui se chiffrent à 485 millions d’euros en 2025. Selon les données de référence du Baromètre Fraude Trustpair co-publié par la DFCG, le préjudice moyen subi par les entreprises victimes atteint 80 000 euros par incident, une somme qui peut fragiliser durablement la trésorerie d’une organisation.
Pourquoi la fraude bancaire cible-t-elle en priorité la communication interne ?
La fraude au président, l’arnaque au faux fournisseur ou le phishing ciblé (spear phishing) reposent tous sur le même levier : intercepter ou usurper un canal de communication jugé fiable. Un email professionnel, un appel téléphonique ou un document PDF avec logo suffisent souvent à convaincre un collaborateur pressé d’exécuter un virement.
Les entreprises multi-sites ou celles travaillant avec de nombreux fournisseurs internationaux sont particulièrement exposées, car les échanges bancaires y sont fréquents et parfois peu formalisés. Le baromètre fraude 2026 d’Allianz Trade révèle que la fraude au faux fournisseur atteint 42 % des fraudes externes. C’est précisément cette porte d’entrée qu’il faut fermer.
À noter : les PME et ETI ne sont pas épargnées. Elles sont même souvent ciblées en priorité, car leurs contrôles internes sont moins formalisés que dans les grands groupes et leurs équipes Finance plus réduites.
Le deepfake : une nouvelle menace à prendre au sérieux
76 % *des dirigeants estiment que l’IA augmente le risque de fraude
*Baromètre Allianz Trade 2026
L’intelligence artificielle a ouvert un nouveau front dans la lutte contre la fraude. Les deepfakes audio et vidéo permettent désormais de reproduire de façon convaincante la voix ou l’image d’un dirigeant pour ordonner un virement par téléphone ou en visioconférence. Ces attaques, encore rares il y a quelques années, se multiplient rapidement : selon une étude de Trustpair, entre 2023 et 2024, les tentatives de fraude utilisant des technologies d’IA avaient progressé de 120 %.
Mais pourquoi le deepfake fonctionne-t-il si bien ?
Nous sommes habitués à “croire ce que l’on voit” et notre cerveau n’est pas -encore- totalement programmé pour le remettre en question. Quand s’ajoute une forme de pression ou de manipulation psychologique sur le caractère urgent, ultra confidentiel et la confiance portée à l’employé, il est parfois impossible que le cerveau du subordonné mette en doute les ordres d’une personne qu’il entend ou qu’il voit.
Cas concret déjoué : Ferrari avait déjà évité une fraude sophistiquée en juillet 2024 où des pirates ont utilisé un deepfake audio pour imiter la voix du PDG. Un cadre vigilant a néanmoins été alerté par le rythme et l’élocution de la voix. Il a démasqué l’arnaque en posant une question spécifique à laquelle seul le vrai PDG pouvait répondre. Il avait sans doute entendu parler de l’arnaque à Hong Kong, en 2024, où un comptable d’Arup avait versé 25M$ après une réunion vidéo avec les avatars des cadres dirigeants, qui à l’époque, avait fait la une des journaux.
La parade : ne jamais déclencher un paiement sur la seule foi d’un appel ou d’une vidéo, même parfaitement crédible, et systématiquement confirmer via un canal officiel préalablement vérifié.
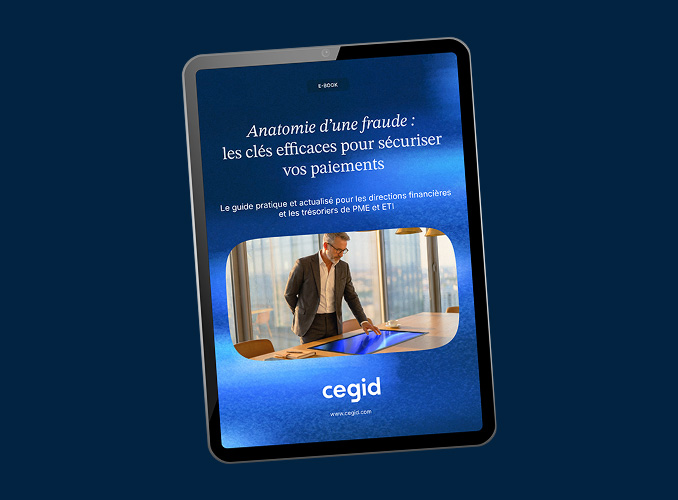
Anatomie d’une fraude : les clés efficaces pour sécuriser vos paiements
Guide pratique et actualisé sur les fraudes aux paiements et comment les déjouer
Ebook 24 septembre 2026
Quels sont les 8 réflexes anti-fraude à adopter pour sécuriser vos virements ?
1. Vérifier systématiquement tout changement de coordonnées bancaires
Un fournisseur qui communique un nouveau RIB par email doit toujours être recontacté pour confirmer l’information, c’est ce que l’on nomme aussi le contre-appel. Cette simple vérification croisée bloque une grande partie des tentatives de fraude au faux RIB.
Simone Vieira, Directrice Générale de Roissy TP, en a mesuré concrètement l’impact : « Un jour, notre service comptabilité a reçu une demande de modification de RIB par email. Tout semblait en ordre. Mais au moment d’enclencher le virement, un détail suspect a attiré mon attention. Nous étions à deux doigts de perdre 42 000 euros. » Ce sont la vigilance et le recours à une vérification systématique qui ont permis de déjouer la tentative.
Chiffre clé : selon le baromètre 2026 d’Allianz Trade, seulement 41% des entreprises procèdent à un rappel téléphonique en cas de modification des coordonnées bancaires !
2. Instaurer une vérification « 4 ou 6 yeux » :
Eviter qu’une transaction critique ne soit réalisée par une seule personne, qui pourrait agir seule sans surveillance et tenter la fraude. Une première personne initie ou produit une action, et une seconde personne la vérifie, voire une troisième l’approuve. C’est ce que l’on nomme aussi la séparation des tâches.
Nous avons mis en place le système des « 4 yeux ». Plusieurs intervenants sont impliqués dans la création et la modification des comptes bancaires et des sociétés. Ainsi, toute action effectuée par un utilisateur nécessite une validation par un superviseur de sécurité désigné dans le paramétrage de Cegid Allmybanks. En multipliant les acteurs impliqués dans les processus, et en dissociant leurs rôles, nous réduisons considérablement les risques d’actions frauduleuses. Cegid Allmybanks est très performant en la matière, et propose d’effectuer un paramétrage fin des habilitations.
Cette ségrégation des tâches, principe classique de contrôle interne, limite les risques de fraude interne comme externe.
À noter : selon le Baromètre Fraude 2026 d’Allianz Trade, 37 % des entreprises victimes ont subi une fraude interne, et seules 40 % disposent de procédures de validation renforcée des paiements, comme la double signature.
La création de profils d’habilitations : limiter les transactions autorisées par type d’instrument financier (compte bancaire, compte interco, financement, etc.), type et montant d’opération, type d’action.
3. Vérifier la conformité du paiement et la base des tiers
Systématiser le contrôle des tiers, la certification de la domiciliation et sa mise en corrélation avec les listes blanches avec des partenaires tels que Sis ID et Trustpair pour votre communication bancaire.
“ Nous avons été confrontés à une situation où des personnes au sein de la comptabilité d’un fournisseur se sont organisées pour créer un RIB au nom exact de leur société. En apparence, tout était en règle : l’identifiant de la société existait bien, le compte bancaire était valide, mais le lien entre les deux ne correspondait pas. Grâce à la connexion entre Cegid Exabanque et Sis ID, la fraude a été rapidement détectée. Sis ID nous a alertés que le RIB ne correspondait pas. “ se réjouit Simone Vieira, Directrice Générale de Roissy TP.
Bon à savoir : Le nouveau dispositif anti-fraude du Verification of Payee (VoP), mis en place en 2025, est un moyen de vérifier la correspondance entre le nom du compte et l’IBAN fournis par le payeur. Il est directement activable dans nos solutions Cegid pour vos virements unitaires ou par lots.
4. Mettre en place des alertes automatiques sur les transactions inhabituelles
Un virement vers un nouveau bénéficiaire, un montant anormalement élevé ou une opération en dehors des horaires habituels doivent déclencher une alerte automatique nécessitant une vérification manuelle avant exécution.
Ces contrôles automatisés permettent de réduire le délai de détection d’une fraude, qui est en médiane de 12 mois selon l’organisation mondiale de lutte contre la fraude Association of Certified Fraud Examiners (ACFE)—un délai pendant lequel les fonds sont souvent irrécouvrables.
Certains groupes mettent parfois 6 mois à réaliser qu’ils ont subi une fraude. Avec notre solution de prévisions de trésorerie de Cegid, c’est pratiquement impossible qu’une malversation ne soit découverte que plusieurs mois après, sur le périmètre suivi !

5. Sécuriser les échanges
La signature électronique certifiée garantit l’authenticité et l’intégrité d’un document. Elle rend beaucoup plus difficile la falsification d’un ordre de virement ou d’un contrat fournisseur
L’authentification forte multi niveau : Basée sur plusieurs facteurs (mot de passe, biométrie, validation via un appareil mobile), elle rend l’accès impossible à des tiers non autorisés
L’utilisation de protocoles sécurisés : garantir la confidentialité et l’intégrité pour communiquer avec vos banques (EBICS, SWIFT et FTPS)
La traçabilité et l’audit : mettre en place des workflows de validation multi niveaux avec des pistes horodatées, des vérifications d’adresse IP autorisées. Faire des audits réguliers pour vérifier les éventuelles failles du processus
6. Automatiser la connexion entre les campagnes de paiements depuis l’ERP vers le TMS
Empêcher toute manipulation humaine des fichiers de paiements via des API ou des connecteurs. Choisissez des outils technologiques avancés.
Quand la connectivité devient réalité avec le TMS de Cegid
Grâce à nos connecteurs, votre ERP peut communiquer directement avec notre TMS, garantissant un échange automatique et sécurisé des données. Transformez vos tâches chronophages, et non sécurisées, en un processus simple et optimisé :
- Les fichiers de paiements générés par votre ERP s’intègrent automatiquement au workflow de validation de notre TMS Cegid Allmybanks, réduisant les risques liés à la fraude.
- Les relevés bancaires récupérés par le TMS sont automatiquement intégrés dans votre ERP facilitant votre rapprochement bancaire.
7. Former régulièrement les équipes aux techniques de fraude actuelles
Les escrocs réadaptent constamment leurs méthodes. Une session de sensibilisation annuelle, avec des exemples concrets aide les collaborateurs à reconnaître les signaux d’alerte. Mettre en place une “culture du scepticisme “ sur ces 3 signaux d’alerte
Demandes urgentes ou inhabituelles
- Un fournisseur qui insiste pour un paiement rapide ou un changement immédiat de coordonnées bancaires.
- Une demande qui contourne les processus habituels par teams, vidéo, attention au deepfake avec l’IA.
Modifications dans les habitudes de communication
- Un fournisseur qui utilise une nouvelle adresse email ou un numéro de téléphone non enregistré.
- Des paiements qui ne correspondent pas à l’historique habituel : montant, cadence, heure
Changements dans les coordonnées bancaires
- Des virements nationaux vers un compte bancaire d’un bénéficiaire situé dans un autre pays.
- Des coordonnées bancaires qui ne correspondent pas au nom ou à l’adresse du fournisseur.
- Un changement apporté à un paiement importé depuis votre ERP
Intégrez désormais à ces formations des exemples de deepfakes audio et vidéo, pour que chaque collaborateur sache qu’un appel téléphonique ou une visioconférence ne constituent pas, à eux seuls, une preuve d’authenticité suffisante.
8. Auditer régulièrement et établir une procédure claire
Un audit annuel des procédures de paiement, incluant des tests d’intrusion simulés (faux emails de phishing internes), permet d’identifier les failles avant qu’un véritable attaquant ne le fasse. En effet, chaque heure compte : plus la détection et l’alerte sont tardives, plus les chances de récupération des fonds diminuent. Chaque collaborateur doit savoir exactement qui alerter (DAF, RSSI, direction) en cas de doute sur une demande de virement. Une procédure documentée et connue de tous évite les décisions prises dans l’urgence, précisément le terrain de jeu préféré des fraudeurs.
Comparatif des principaux outils de lutte contre la fraude bancaire en entreprise
Au-delà des bonnes pratiques organisationnelles, plusieurs catégories d’outils spécialisés sont disponibles. Ce comparatif est centré sur les solutions les plus pertinentes. Construit notamment à partir des analyses de DAF Magazine, il permet de comparer les principales solutions disponibles en 2026 selon leur périmètre de couverture, leurs points forts et leur profil idéal :
| Solution | Catégorie / fraude couverte | Points forts | Profil idéal |
| Trustpair | Prévention Fraude au virement | Contrôle continu des RIB, vérification SIREN/IBAN en temps réel, couverture mondiale des bases bancaires, 400+ clients, connecteurs natifs ERP/TMS—connecté à Cegid Exabanque et Cegid Allmybanks | ETI et grandes entreprises avec de nombreux fournisseurs, équipées d’un ERP ou TMS |
| Sis ID / Eftsure | Prévention Fraude au virement | Modèle collaboratif client-fournisseur, add-on SAP certifié, réseau mondial post-acquisition Eftsure (30+ pays), 3 500+ organisations clientes—connecté à Cegid Exabanque et Cegid Allmybanks | ETI cherchant un modèle mutualisé avec leur écosystème fournisseurs |
| Provigis | Conformité tiers, Sapin II, KYC/KYB | Statut de Tiers de Collecte Probatoire, valeur juridique des documents collectés, couverture anti-corruption native | Entreprises soumises à des obligations réglementaires fortes (Sapin II, devoir de vigilance, secteurs régulés) |
| Signaturit Group / Namirial | Fraude documentaire, falsification de contrats et de pièces justificatives | Signature électronique qualifiée eIDAS, vérification d’identité par OCR, détection de falsification (taux revendiqué > 99 %), périmètre étendu (Universign, Vialink, Validated ID) | Toute entreprise signant des contrats à forts enjeux financiers, en complément d’un outil de contrôle des RIB |
| Altares D&B | Due diligence fournisseurs, scoring conformité, sanctions internationales | Base mondiale Dun & Bradstreet, surveillance continue des tiers, données financières et conformité croisées, couverture multi-juridictionnelle | Entreprises multi-pays avec un écosystème de tiers étendu, soumises à des obligations de conformité multi-juridictionnelles |
Ce tableau n’est pas un classement exhaustif du marché. C’est un guide ciblé pour les DAF et les équipes trésorerie B2B, centré sur les outils les plus utiles pour sécuriser les paiements fournisseurs, les flux de trésorerie et les contrôles tiers.
Votre priorité est la prévention de la fraude au virement ? C’est le cas de la majorité des PME et ETI exposées aux faux RIB et aux faux fournisseurs. Trustpair et Sis ID sont les solutions les plus directement adaptées.
-> Le principe : elles contrôlent la cohérence SIREN/IBAN avant chaque paiement, s’intègrent aux ERP et TMS du marché, et agissent en amont de l’exécution—là où la prévention est encore possible. Toute incohérence déclenche une alerte visuelle qui permet d’aller vérifier auprès du fournisseur.
Les solutions de trésorerie Cegid s’interfacent avec Sis ID et Trustpair. Cette double intégration renforce la vérification des coordonnées bancaires fournisseurs et sécurise les workflows de paiement directement depuis votre outil de trésorerie, sans ressaisie ni rupture de contrôle. Simone Vieira, Directrice Générale de Roissy TP, le formule ainsi : « Avec Cegid Exabanque couplé à Sis ID, nous avons retrouvé une sérénité dans la gestion de nos paiements. Les alertes feu vert, orange ou rouge nous permettent de réagir rapidement et de prévenir les risques. »
Votre enjeu est plutôt la conformité réglementaire et la maîtrise du risque tiers ? Si vous êtes soumis à la loi Sapin II, au devoir de vigilance ou à des obligations KYC/KYB, Provigis ou Altares D&B viennent compléter utilement un dispositif anti-fraude existant. Ces solutions apportent une couverture documentée, auditée et à valeur juridique reconnue, sans se substituer aux outils de contrôle des RIB et de sécurisation des paiements.
La fraude documentaire constitue un risque complémentaire à ne pas négliger. Des outils comme Signaturit Group / Namirial sécurisent les pièces justificatives et les contrats fournisseurs à forts enjeux—mandats, ouvertures de compte, avenants—en s’ajoutant à un dispositif centré sur les paiements, sans s’y substituer.
En pratique, les DAF et équipes trésorerie B2B les plus avancées s’appuient sur trois briques complémentaires : la prévention de la fraude au virement, le contrôle des tiers, et la traçabilité complète des flux de paiement. Le bon point de départ reste toujours le même : identifier votre risque dominant—fraude au paiement, exposition réglementaire ou falsification documentaire—avant de choisir votre premier outil.
Il n’existe pas de solution universelle. Une entreprise avec peu de fournisseurs et une trésorerie centralisée pourra se contenter d’une double validation manuelle rigoureuse. À l’inverse, une organisation multi-entités avec des flux de paiement volumineux aura intérêt à investir dans une solution de trésorerie intégrant des contrôles automatisés et une traçabilité complète.
Quelques repères chiffrés pour calibrer votre niveau d’investissement :
- Le coût moyen d’une fraude aboutie pour une PME dépasse 80 000 euros (DFCG)
- La mise en place d’un workflow de double validation représente quelques jours de paramétrage
- Le ROI d’un outil de contrôle automatisé se mesure dès la première fraude évitée
La combinaison de process humains solides et d’outils technologiques adaptés reste la meilleure protection. Les fraudeurs exploitent le maillon le plus faible : autant qu’il ne s’agisse ni de vos équipes, ni de vos systèmes.
Conclusion : passez à l’action !
La fraude bancaire ne se limite plus à des tentatives grossières facilement repérables. Elle s’appuie sur une connaissance fine de l’organisation ciblée et une capacité d’adaptation constante—renforcée aujourd’hui par des outils d’IA capables de cloner une voix ou de générer un faux document en quelques secondes. En France, le nombre de signalements de fraudes aux entreprises a progressé de plus de 30 % en cinq ans, selon les données de la Banque de France—une tendance qui ne montre aucun signe de ralentissement.
Se protéger efficacement demande donc une vigilance permanente, des procédures claires et des outils capables de tracer, contrôler et alerter automatiquement.
Commencez par auditer vos process actuels de validation de virement, formez vos équipes aux nouvelles techniques de fraude (y compris aux deepfakes), et évaluez si vos outils actuels offrent une traçabilité suffisante. Ces trois actions, mises en œuvre progressivement, réduisent considérablement votre exposition au risque.
Foire aux questions
Un faux ordre de virement est une fraude par laquelle un escroc, en usurpant l’identité d’un dirigeant, d’un fournisseur ou d’une banque, convainc un collaborateur d’exécuter un virement vers un compte frauduleux. Cette technique repose principalement sur l’ingénierie sociale plutôt que sur un piratage informatique classique. Selon le Baromètre Fraude 2026 d’Allianz Trade, la fraude au faux fournisseur est la plus fréquente des fraudes externes (42 % des cas).
Le coût varie fortement selon la taille de l’entreprise et les outils choisis. Une PME peut renforcer sa sécurité à moindre coût en révisant ses process internes (double validation, vérification systématique des RIB). Un TMS avec contrôles automatisés représente un investissement plus important, mais réduit significativement le risque sur le long terme.
Les signaux les plus fréquents incluent une demande de virement urgente, une exigence de confidentialité inhabituelle, un changement soudain de coordonnées bancaires, une adresse email légèrement différente de l’habituelle, ou une pression psychologique visant à court-circuiter les procédures habituelles.
Oui. Les PME sont souvent perçues comme des cibles plus faciles, car elles disposent généralement de moins de contrôles internes formalisés et de ressources dédiées à la cybersécurité. Selon le Baromètre Fraude 2026 d’Allianz Trade, 60 % des PME ont subi au moins une tentative de fraude en un an, contre 85 % des ETI et grandes entreprises. Moins ciblées, elles subissent en revanche un impact financier relatif plus lourd. La mise en place de process simples mais rigoureux reste accessible à toute organisation, quelle que soit sa taille.
Le VoP est un service de vérification en temps réel qui confirme si le nom du bénéficiaire correspond à son IBAN, juste avant l’exécution d’un virement SEPA. Il vise à réduire la fraude et les erreurs de paiement.
Nos articles recommandés pour vous
Comment choisir sa solution de cash management pour optimiser sa gestion de trésorerie ?
Pas facile de choisir le “bon” outil de gestion de trésorerie parmi la multitude de logiciels. Article à lire pour vous guider dans votre sélection en fonction de vos attentes.
Article 19 janvier 2026 6 min
Optimisez votre communication bancaire : Les 3 points clés
La communication bancaire englobe tous les échanges d'informations financières entre votre entreprise et la banque. Cette communication joue un rôle essentiel dans la gestion des flux de trésorerie de votre…
Article 5 janvier 2026 4 min